Par Andréanne Bergeron, chercheuse en sécurité
Lorsque les analystes examinent de fichiers cleptogicielsL’hypothèse de base est que chaque appareil infecté appartient à une victime. Cependant, les cybercriminels ne sont pas à l’abri des mêmes erreurs opérationnelles que tout le monde. Ils testent malwareLes cybercriminels échangent des données volées, gèrent des infrastructures et, par conséquent, peuvent parfois être eux-mêmes infectés. De ce fait, les mêmes ensembles de données qui documentent les actes de victimisation peuvent également contenir des traces des acteurs malveillants responsables des attaques. Notre analyse montre qu'environ 5 % des infections échantillonnées présentent des profils comportementaux compatibles avec l'activité d'acteurs malveillants.
Principales conclusions concernant les victimes du vol de données des acteurs malveillants
- Environ 5 % des appareils infectés ont présenté des schémas comportementaux compatibles avec l'activité des acteurs malveillants, ce qui suggère que les ensembles de données des voleurs d'informations contiennent non seulement des victimes, mais aussi les cybercriminels eux-mêmes.
- Aucun comportement isolé ne permet d'identifier un acteur malveillant. En revanche, la combinaison de plusieurs signaux comportementaux indépendants sur un même appareil s'avère bien plus informative.
- Les journaux de vol de données constituent une source de renseignements sur les menaces sous-exploitée. Outre la mise au jour des organisations compromises, ils peuvent également aider à identifier les traces opérationnelles des auteurs de cyberattaques.
Renseignements sur l'identité
Transformer les journaux de vol de données en renseignements exploitables sur les menaces
Les journaux de vol d'informations révèlent bien plus que de simples identifiants compromis : ils exposent les modes opératoires des acteurs malveillants. Flare collecte et enrichit en continu les données de vol d'informations provenant des marchés du dark web et des canaux Telegram illicites, offrant ainsi à votre équipe la visibilité nécessaire pour détecter les vulnérabilités de votre organisation et enquêter sur les activités des adversaires au sein d'un même ensemble de données.
Création de l'ensemble de données
Pour déterminer si les journaux de voleurs d'informations contiennent des traces des acteurs malveillants et de leurs victimes, nous avons analysé un ensemble de données de 10 200 journaux collectés tout au long de l'année 2025. Plutôt que de nous concentrer sur une seule campagne ou famille de logiciels malveillants, nous avons cherché à obtenir un aperçu global des appareils compromis observés sur une année entière. Nous avons donc constitué l'ensemble de données en échantillonnant aléatoirement trente journaux par jour, ce qui nous a permis d'obtenir une collection couvrant un large éventail de familles de logiciels malveillants, de pays et de profils de victimes.
Bien que ces journaux concernent principalement des utilisateurs infectés, notre objectif était de déterminer si certains d'entre eux présentaient des comportements plus caractéristiques des acteurs malveillants que des victimes. En l'absence de données de référence permettant de répondre directement à cette question, nous nous sommes appuyés sur des comportements observables, fréquemment associés à l'activité cybercriminelle dans les études antérieures sur le renseignement sur les menaces.
Des comportements isolés aux schémas comportementaux
Pour caractériser les comportements fréquemment associés à la cybercriminalité, nous avons identifié 10 signaux comportementaux à partir de recherches antérieures sur le renseignement sur les menaces et des pratiques opérationnelles courantes. Ces signaux couvrent des activités allant des visites sur des communautés clandestines et des sites de distribution de logiciels malveillants aux interactions avec les services de cryptomonnaie, en passant par les comportements suspects sur le réseau et les indicateurs de gestion d'infrastructure. Vous trouverez ci-dessous un résumé de ces 10 signaux, ainsi que la proportion d'appareils de notre ensemble de données présentant chaque comportement.
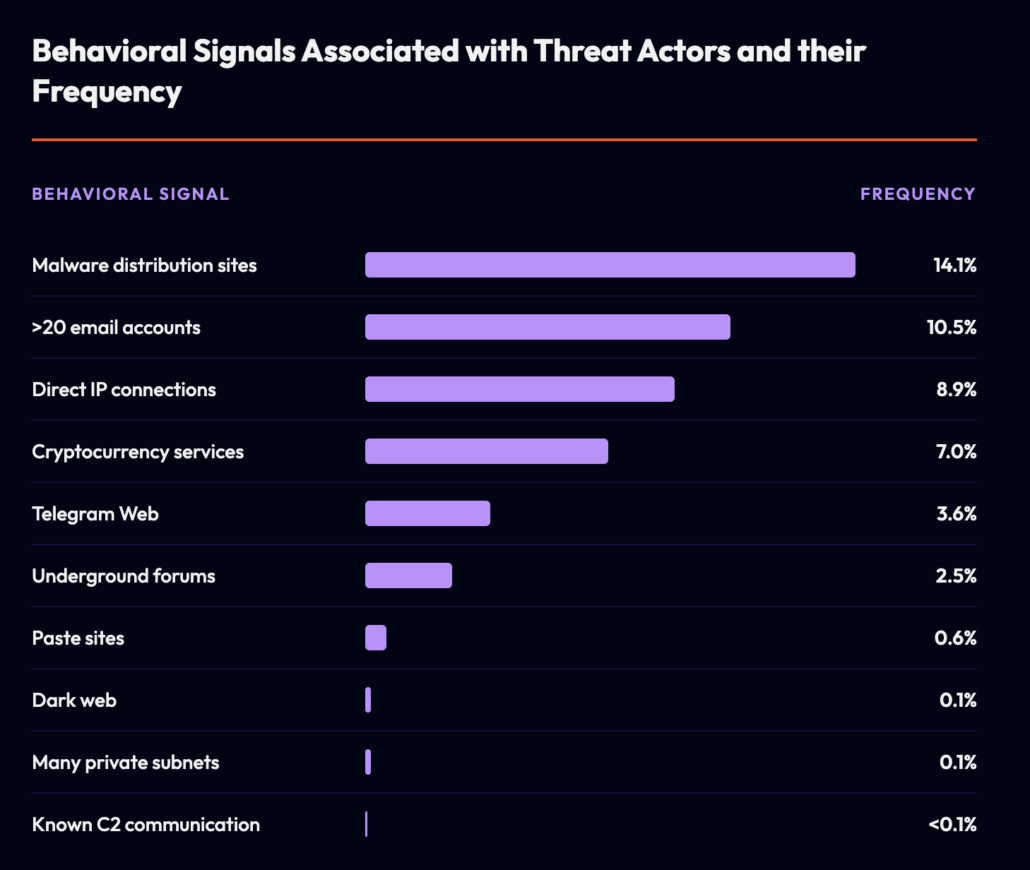
Pris individuellement, aucun de ces signaux ne suffit à identifier un acteur malveillant. Nombre d'entre eux ont des explications parfaitement légitimes, tandis que d'autres sont simplement inhabituels plutôt qu'intrinsèquement malveillants. Notre objectif n'était donc pas de trouver une preuve irréfutable, mais de déterminer si plusieurs indicateurs indépendants, présents sur un même appareil, suggèrent collectivement un comportement atypique de celui des victimes ordinaires. Il est important de noter que de tels schémas n'indiquent pas nécessairement une intention malveillante. Des combinaisons d'activités similaires peuvent également être observées sur les appareils des analystes du renseignement sur les menaces, des chercheurs en sécurité, des testeurs d'intrusion ou d'autres professionnels de la cybersécurité dont le travail implique d'interagir avec des infrastructures ou des outils adverses. Par conséquent, cette méthodologie doit être considérée comme un mécanisme de priorisation permettant d'identifier les appareils nécessitant une investigation plus approfondie, plutôt que comme un moyen définitif d'attribuer un appareil à un acteur malveillant.
Chaque comportement est simplement enregistré comme présent ou absent. Le fait qu'un utilisateur ait visité une plateforme d'échange de cryptomonnaies une ou cinquante fois est moins informatif que de savoir si l'activité liée aux cryptomonnaies coïncide avec plusieurs autres comportements associés aux opérations d'acteurs malveillants. Cette conception empêche également un comportement extrême isolé de fausser le score.
Quand un appareil infecté devient-il suspect ?
Le défi suivant consistait à déterminer le nombre de signaux comportementaux nécessaires pour qu'un appareil justifie une attention particulière. Les appareils ne présentant qu'un seul signal étaient courants et généralement impossibles à distinguer des appareils utilisés par les utilisateurs ordinaires. En revanche, ceux présentant deux signaux paraissaient déjà beaucoup plus suspects, avec des combinaisons de comportements souvent difficiles à concilier avec une utilisation informatique quotidienne.
Notre objectif n'était toutefois pas d'identifier tous les appareils potentiellement suspects, mais plutôt de minimiser les faux positifs. Vous trouverez ci-dessous la répartition des appareils en fonction du nombre de signaux qu'ils émettent.
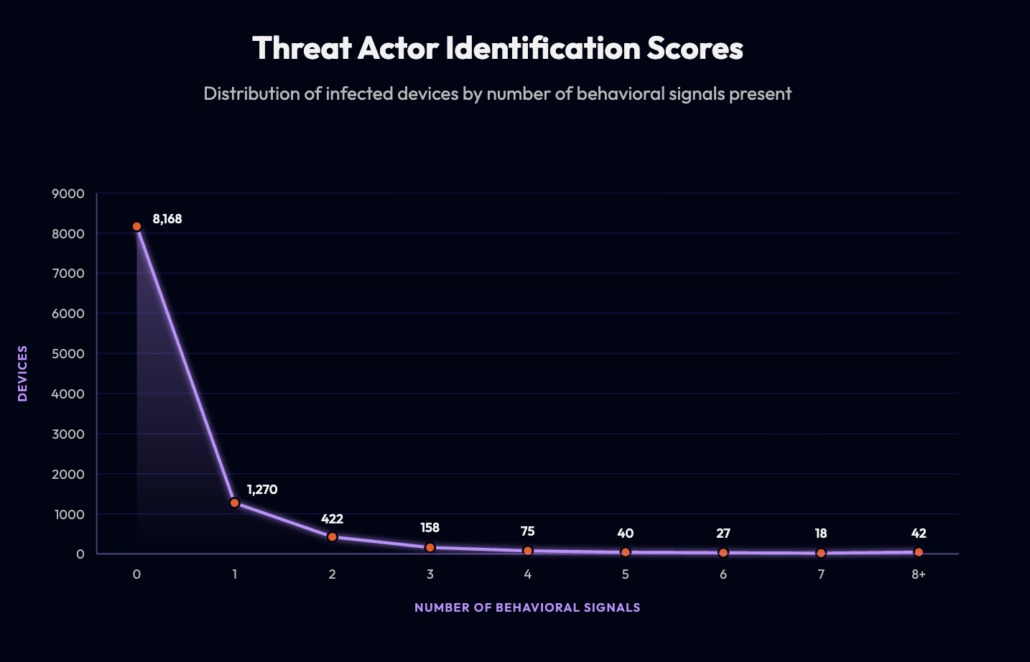
L'intérêt de cette approche réside dans la concomitance de ces comportements sur un même appareil. Plutôt que de rechercher une preuve irréfutable, nous privilégions l'accumulation de multiples indicateurs indépendants qui, ensemble, deviennent de plus en plus difficiles à expliquer par une utilisation informatique classique. Ce principe est bien connu en criminologie et en analyse du renseignement : un indice isolé peut constituer une preuve fragile, mais plusieurs indices indépendants convergeant vers la même conclusion peuvent renforcer considérablement la confiance.
Le seuil à deux signaux : informatif mais toujours ambigu
Nous avons examiné de près les appareils présentant deux signaux comportementaux, en gardant à l'esprit que toutes les combinaisons ne sont pas aussi informatives. Par exemple, un appareil accédant à des plateformes de cryptomonnaies et consultant occasionnellement le dark web peut refléter une activité légitime ou ambiguë. En revanche, dans notre échantillon, nous avons constaté que, dans la plupart des cas, la combinaison de signaux était déjà plus suspecte que ce à quoi on pourrait s'attendre de la part d'utilisateurs ordinaires. Par exemple, un appareil visitant des sites de distribution de logiciels malveillants tout en interagissant avec un nombre inhabituellement élevé de segments de réseau privés présente un comportement beaucoup plus difficile à expliquer par une utilisation anodine.
Le seuil à trois signaux : conservateur et exploitable
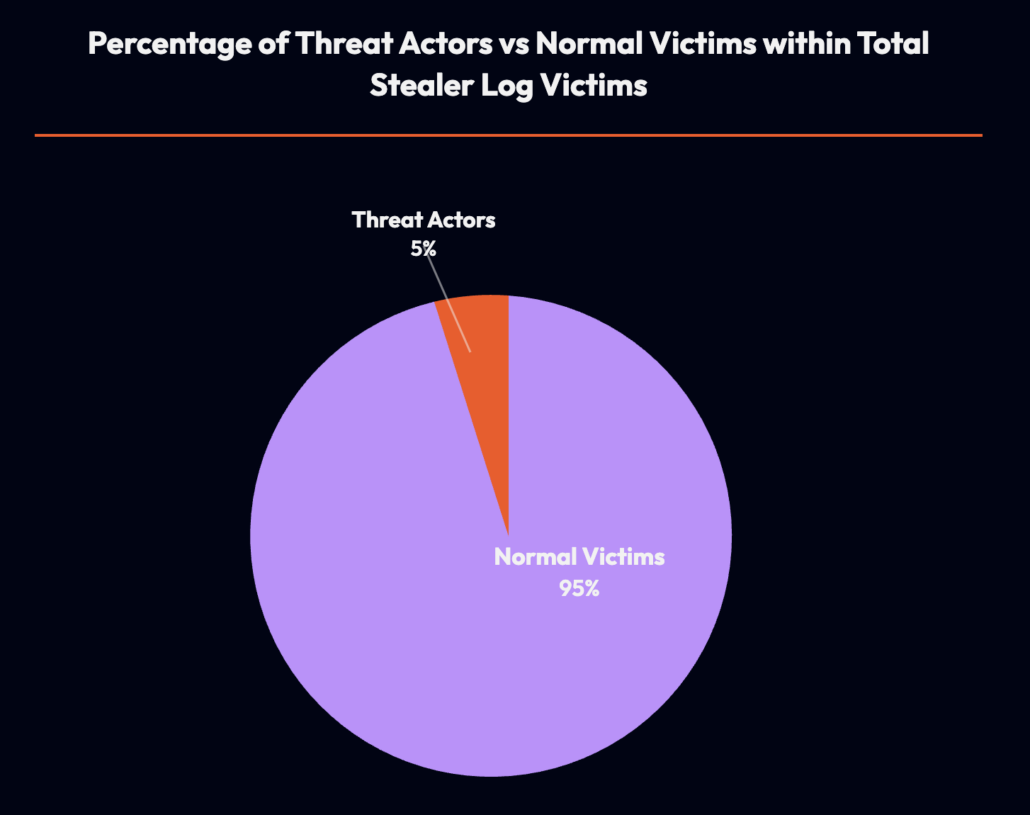
L'examen manuel des cas présentant deux signaux comportementaux a souvent permis d'identifier des individus semblant être de véritables acteurs malveillants plutôt que des professionnels de la cybersécurité. Néanmoins, afin de minimiser les faux positifs et de garantir une méthodologie très prudente, nous avons exigé au moins trois signaux comportementaux indépendants avant de classer un appareil comme potentiellement malveillant. Environ 5 % des appareils infectés de notre échantillon répondaient à ce critère.
Recommandation à l'intention des équipes de sécurité
Élargir le rôle du renseignement sur les voleurs d'informations au-delà de la simple surveillance de l'exposition. L'analyse comportementale peut transformer ces ensembles de données en une source de renseignement proactive, aidant les organisations à identifier les nouveaux acteurs malveillants et à mieux comprendre l'écosystème cybercriminel.
Les voleurs d'informations capturent aussi les acteurs malveillants.
L'un des constats les plus frappants est qu'environ 5 % des appareils infectés de notre échantillon présentaient un profil comportemental compatible avec l'activité d'acteurs malveillants. Cela suggère que les ensembles de données des voleurs d'informations peuvent contenir bien plus que de simples victimes. Ils peuvent également inclure une part non négligeable des individus impliqués dans les opérations de cybercriminalité.
Cette observation concorde avec un constat établi de longue date en criminologie, connu sous le nom de chevauchement victime-auteur. Les individus impliqués dans des infractions sont souvent plus susceptibles d'en être eux-mêmes victimes. Recherche Des études menées sur de nombreux types de crimes ont montré que la participation à des activités criminelles ou déviantes peut accroître l'exposition à des situations, des environnements et des relations où le risque de victimisation augmente.
Ces résultats mettent en lumière une réalité importante (et souvent négligée) de l'écosystème de la cybercriminalité : les acteurs malveillants sont eux aussi susceptibles d'être infectés. Que ce soit par manque de sécurité opérationnelle, en testant des logiciels malveillants sur leurs propres machines ou en étant victimes de logiciels malveillants concurrents, les cybercriminels ne sont pas à l'abri des menaces qu'ils créent. Par conséquent, les ensembles de données des voleurs d'informations ne doivent pas être considérés uniquement comme des collections de victimes, mais aussi comme une source potentielle de renseignements sur les attaquants eux-mêmes.
Renseignements sur l'identité
Transformer les journaux de vol de données en renseignements exploitables sur les menaces
Les journaux de vol d'informations révèlent bien plus que de simples identifiants compromis : ils exposent les modes opératoires des acteurs malveillants. Flare collecte et enrichit en continu les données de vol d'informations provenant des marchés du dark web et des canaux Telegram illicites, offrant ainsi à votre équipe la visibilité nécessaire pour détecter les vulnérabilités de votre organisation et enquêter sur les activités des adversaires au sein d'un même ensemble de données.