On a constaté une forte augmentation de logiciel malveillant voleur d'informations des variantes telles que Redline, Aurora, Raccoon, Vidar, et plus, au cours des dernières années. Comme son nom l'indique, ce type de logiciel malveillant vole des informations sur les appareils qu'il infecte.
Pour mieux comprendre la menace de logiciel malveillant voleur d'informations, nous avons analysé les tendances de 19.6 millions stealer logs tels que :
- Nombre d'infections contenant des identifiants d'entreprise
- Prix moyen des infostealers avec accès bancaire
- Principales applications grand public apparaissant dans les journaux
Consultez notre rapport qui porte sur stealer logs ayant accès aux environnements informatiques d'entreprise ou faites défiler vers le bas pour la version texte.
Introduction
La croissance exponentielle des logiciels malveillants voleurs d'informations constitue l'une des principales tendances de la cybercriminalité depuis trois ans. Des variantes telles que Redline, Raccoon, Titan, Aurora et Vidar peuvent infecter les ordinateurs des particuliers et des entreprises et extraire les identifiants de connexion des navigateurs.stealer logLes « s » sont ensuite emballés ensemble et distribués ou vendus sur marchés du dark web et Chaînes de télégramme.
La croissance explosive de Malware voleur d'informations Cela représente une menace constante et importante pour toutes les organisations. Les employés enregistrent régulièrement leurs identifiants professionnels sur leurs appareils personnels ou accèdent à des ressources personnelles sur des appareils de l'entreprise, ce qui accroît le risque d'infection. Un écosystème complexe existe : des fournisseurs de logiciels malveillants en tant que service (MaaS) vendent des logiciels espions sur des chaînes Telegram illicites, des acteurs malveillants les distribuent via de faux logiciels piratés ou des courriels d'hameçonnage, puis vendent les journaux d'activité des appareils infectés sur des plateformes spécialisées du dark web.
L'acteur menaçant fait la promotion du malware voleur RedLine
Comparés aux formes plus « traditionnelles » de risque du dark web, telles que le credential stuffing, les appareils infectés constituent une menace unique ; Une fois que le logiciel malveillant infostealer infecte un appareil, il utilise plusieurs techniques d’obscurcissement complexes et commence à exfiltrer les données vers une infrastructure de commande et de contrôle dédiée. Les données exfiltrées comprennent généralement :
- L'empreinte digitale du navigateur Web (y compris tous les mots de passe et formulaires enregistrés dans le navigateur)
- Informations sur le système d'exploitation
- Informations sur le FAI
- Connexions au portefeuille de crypto-monnaie
- Fichiers potentiellement confidentiels ou sensibles
Ce rapport de recherche de Flare examine plusieurs ensembles de données, dont plus de 19.6 millions stealer logs et vise à comprendre combien infections par vol d'informations contiennent l'accès aux identifiants d'entreprise, le prix moyen des voleurs d'informations ayant accès aux données bancaires et la visibilité des applications grand public dans les informationsstealer logs.
Principales conclusions
- D'après notre analyse de plus de 19.6 millions stealer logs, au moins 1.91 % of stealer logCes comptes contiennent des identifiants d'accès aux applications professionnelles couramment utilisées par les organisations du monde entier, telles que Salesforce, Hubspot, AWS, GCP, Okta et DocuSign. 376,107 se connecte dans notre échantillon.
- (Veuillez noter que cette statistique reflète les identifiants des utilisateurs de ces applications à vendre et n'indique pas que les identifiants appartenant aux employés des organisations répertoriées ont été compromis ou que les organisations elles-mêmes ont subi une violation de données).
- 48,173 XNUMX journaux contiennent un accès à une ressource qui inclut « okta.com », représentant un accès presque certain aux ressources de l'entreprise.
- Stealer logLes comptes donnant accès à des services financiers tels que les portails bancaires et de retraite se sont vendus à un prix nettement supérieur sur Genesis Market à ceux donnant accès uniquement à des applications grand public (moyenne de $112 pour les journaux liés aux services financiers contre une moyenne de $15 sur toutes les grumes à vendre).
- Plus de 200,000 stealer logs contiennent un accès aux identifiants OpenAI, représentant 1% Tout d' stealer logs analysé.
- Le marché russe et les salles VIP Telegram représentaient les sources d'accès d'entreprise les plus courantes dans nos exemples de données.
- Dans notre échantillon de stealer logs,% 46.9 avait accès aux informations d'identification Gmail, ce qui représente plus de huit millions d'appareils infectés.
Les niveaux d’accès à Infostealer
Pour faire stealer logPour plus de clarté, nous les avons divisées en niveaux en fonction du type d'identifiants qu'elles contiennent. stealer log et le type d'accès que l'acteur malveillant tente probablement d'obtenir en utilisant les identifiants présents dans les journaux : Niveau 1 : Accès aux systèmes informatiques et aux applications métiers de l'entreprise, Niveau 2 : Appareils infectés et opérations bancaires, et Niveau 3 : Applications grand public. Fichiers cleptogiciels.
Journaux de niveau 1 : informations d'identification d'entreprise de grande valeur
De nombreux employés enregistrent leurs mots de passe dans leur navigateur. logiciel malveillant voleur d'informations Lorsqu'il infecte leurs ordinateurs, il compromet simultanément toutes les informations d'identification enregistrées dans le navigateur, y compris celles des CRM, des comptes RDP, des VPN, des plateformes d'hébergement cloud, des applications SaaS et autres appareils d'entreprise. Les cybercriminels accordent une grande importance aux identifiants d'entreprise. courtiers en accès initial Ces plateformes sont souvent ciblées pour être exploitées et étendre l'accès avant d'être revendues sur des forums du dark web de premier plan tels que Exploit et XSS.

Message du forum du dark web Exploit In où un Le courtier d'accès initial regarde acheter en gros stealer logs
Journaux de niveau 2 : informations d'identification des services bancaires et financiers
Ces journaux contiennent des informations d'identification disponibles pour les principales banques de consommateurs, que les acteurs malveillants peuvent utiliser pour voler ou dépenser directement de l'argent sur les comptes des consommateurs. Les cybercriminels les apprécient également beaucoup, puisqu'ils rapportent en moyenne 112 $ sur Genesis Market (contre une moyenne de 15 $ pour l'ensemble des journaux en vente). Dans certains cas, les acteurs malveillants cibleront les comptes bancaires personnels ou professionnels et revendront l’accès sur les marchés Telegram ou du Dark Web.
Journaux de niveau 3 : applications grand public
Ces journaux sont utiles car les acteurs malveillants peuvent les utiliser pour accéder aux applications VPN grand public, aux services de streaming et à d'autres applications afin d'économiser de l'argent sur les abonnements mensuels. Il s'agit des journaux les moins valorisés, se vendant généralement entre 10 et 15 $ par fichier journal.
Où sont Stealer Logs Distribué ?
On peut généralement catégoriser stealer log la répartition en quatre catégories, chacune avec son propre système de tarification et sa propre proposition de valeur pour l'acteur malveillant.
Canaux de « journaux » de télégrammes publics
Ce sont des chaînes Telegram publiques qui fournissent des téraoctets de de fichiers cleptogiciels Chaque mois, on trouve principalement des journaux d'accès de « niveau 3 » contenant des informations sur des applications grand public. Il s'agit de publicités pour des salons Telegram privés payants (un peu comme les échantillons gratuits offerts par Costco et Trader Joe's). Les salons VIP coûtent souvent plusieurs centaines de dollars par mois et sont soumis à des conditions d'accès supplémentaires. 
Publicité d'un acteur malveillant pour un abonnement stealer log Chaîne de télégrammes
Canaux de télégramme privés
Les acteurs malveillants hébergent ces salles afin de distribuer d'énormes quantités de journaux d'activité via un modèle d'abonnement mensuel qui monétise l'accès. Il s'agit souvent de journaux à forte valeur ajoutée, accessibles à un nombre beaucoup plus restreint d'acteurs malveillants. Nous soupçonnons que c'est le principal moyen de monétisation des cybercriminels. stealer logCes chaînes Telegram fonctionnent uniquement sur invitation et sont généralement limitées à 25 à 30 utilisateurs. Des centaines de milliers de logs y sont publiés chaque mois, soit directement, soit via MEGA pour les fichiers volumineux.
Publicité d'un acteur malveillant pour un abonnement stealer log Chaîne de télégrammes
Marché russe
Russian Market est une place de marché du dark web spécialisée dans la vente d'accès à des appareils et à des informations. Le marché russe prix tous les journaux de manière égale à 10 $ par journal et fonctionne sur le dark web.
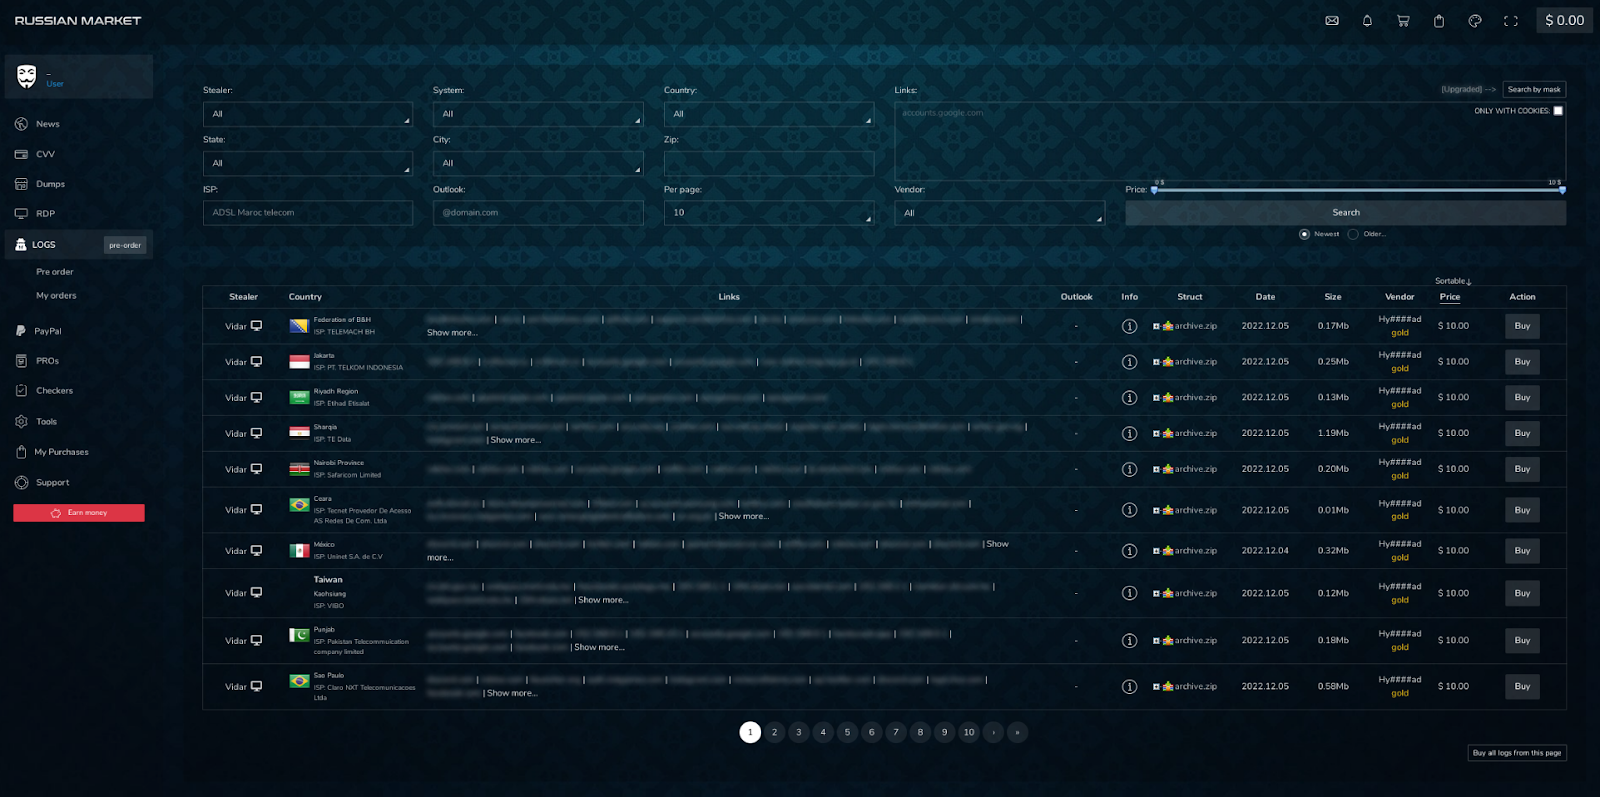
La page d'accueil du marché russe
Marché de la Genèse
Genesis Market fonctionnait comme un marché Web clair avant le récent retrait des forces de l'ordre. Plus récemment, il a fonctionné entièrement sur TOR. Par rapport aux canaux Telegram, Genesis Market fournit des données de journal structurées et analysées ainsi qu'une interface qui permet aux acteurs malveillants de cloner de manière transparente l'empreinte digitale du navigateur d'une victime. Les prix varient selon les listes de Genesis Market en fonction de la valeur perçue de l'appareil.
Le nombre d'applications grand public est directement proportionnel à ce que nous considérons comme le cas d'utilisation le plus courant parmi les acteurs malveillants. stealer logLa plupart des acteurs ne cherchent pas à pirater des environnements d'entreprise ; ils recherchent plutôt un accès facile à des applications grand public de base pour économiser quelques dollars ou, dans des cas plus sophistiqués, compromettre un compte bancaire pour acheter des cryptomonnaies ou vider le compte.
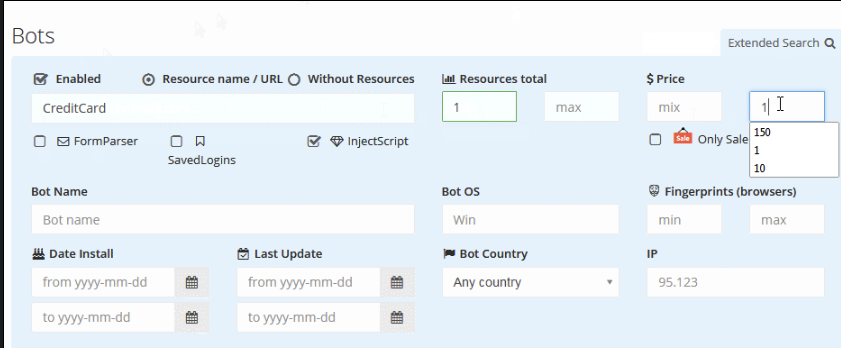
Les visiteurs de Genesis Market peuvent rechercher des robots dotés de certaines fonctionnalités
Journaux de niveau 1 : accès aux applications SaaS grand public d'entreprise
Il existe un sous-ensemble spécifique de journaux d'activité que nous estimons précieux car ils donnent accès aux environnements et applications informatiques d'entreprise. Les courtiers en accès initial qui vendent l'accès à ces environnements sur des forums du dark web comme Exploit In et XSS recherchent spécifiquement ces journaux. stealer logs comme moyen de faciliter l'accès initial.
Afin de déterminer si un appareil infecté bénéficie d'un accès d'entreprise à grande échelle, nous avons identifié certains indicateurs que nous estimons fortement corrélés à cet accès. En examinant stealer logLes identifiants contenant l'accès aux applications SaaS couramment utilisées par les organisations nous permettent d'établir une base de référence quant à la fréquence d'accès aux ressources SaaS d'entreprise dans notre ensemble de données. Nous estimons que les identifiants suivants, contenus dans un stealer log rendre très probable qu'il contienne un accès à une ressource commerciale :
- Infrastructure informatique d'entreprise
- connexion.aws.amazon.com
- console.cloud.google.com
- Contrat commercial et applications financières
- compte.docusign.com
- comptes.intuit.com
- Sous-domaines incluant Okta
- Applications CRM et données clients
- application.hubspot.com
- connexion.salesforce.com
Veuillez noter que cela ne représente qu'un petit nombre de demandes pouvant indiquer un accès d'entreprise. Nos chiffres doivent servir de base pour un accès potentiel, et non d'estimation définitive. Nous pensons que si l'on prenait en compte davantage de demandes, 2 à 3 % ou plus de stealer logs contiendrait probablement un accès d'entreprise.
- Infrastructure informatique d'entreprise
Nous avons commencé par effectuer une recherche dans notre base de données de stealer logNous avons recherché les connexions ayant accès aux consoles de gestion AWS et Google Cloud. Cette recherche a généré 181 785 résultats, soit 0.92 % de notre échantillon de journaux. Comparés à la console Google Cloud, les journaux contenant des accès à la console AWS étaient nettement surreprésentés, probablement en raison d'une adoption beaucoup plus importante d'AWS.
Par rapport à d'autres infrastructures potentiellement compromises, AWS Management et Google Cloud Consoles représentent un degré de risque particulièrement élevé étant donné l'accès potentiel à l'infrastructure de base utilisée dans les applications internes et SaaS, ainsi qu'aux données stockées dans le stockage cloud.
- Nous avons trouvé 179,411 19.6 informations d'identification de la console AWS sur XNUMX millions de journaux échantillonnés.
- Nous avons trouvé 2,344 XNUMX identifiants Google Cloud dans le même échantillon
- La grande majorité de ces informations d'identification sont apparues dans des salles Telegram publiques et privées, avec un peu plus de 75 % apparaissant sur Telegram, 24 % sur le marché russe, et moins de 1% sur Genesis Market, reflétant fidèlement nos exemples de données
- Contrats commerciaux et applications financières
Une autre classification que nous avons utilisée concernait les applications financières d'entreprise telles qu'Intuit QuickBooks et DocuSign. Nous en avons identifié 80 099. stealer logParmi les personnes ayant accès à l'une de ces applications, la majorité (64 548) utilisaient des identifiants DocuSign. L'accès à ces applications a été constaté dans 0.4 % des cas. stealer logs.
- Les journaux contenant l'accès aux comptes QuickBooks et DocuSign étaient surreprésentés dans Telegram public et sur le marché russe par rapport à notre collection globale, ce qui représente potentiellement une variation dans la manière dont les acteurs malveillants de ces sources infectent les hôtes.
- Nous avons identifié 64,548 15,591 journaux avec des informations d'identification DocuSign et XNUMX XNUMX avec accès à QuickBooks.
- Applications CRM et données clients
La dernière catégorie que nous avons examinée était stealer logNous avons examiné les journaux d'accès aux environnements CRM, notamment ceux des deux principaux fournisseurs, Salesforce et Hubspot, afin d'identifier les identifiants permettant d'accéder à ces plateformes.
- Journaux contenant l'accès aux comptes Salesforce : 23,267 XNUMX
- Journaux contenant l'accès aux comptes Hubspot : 42,783 XNUMX
- Total des journaux contenant l'accès au CRM : 66,050 XNUMX
- Pourcentage de logs contenant des accès à un CRM : 0.03%
Les informations d'identification CRM étaient la deuxième forme d'identification la plus inhabituelle parmi les trois catégories que nous avons examinées, malgré le fait que les équipes de marketing, de ventes, d'opérations commerciales et de réussite client ont souvent accès aux environnements CRM.
Bonus : OpenAI et ChatGPT Stealer Logs
Les entreprises et les particuliers utilisent ChatGPT. Sachant que, dans de nombreux cas, les employés peuvent y saisir des informations sensibles, nous avons jugé intéressant de voir combien d'identifiants compromis y sont présents. stealer logs qui contiennent « openai.com ».
Flare indique le nombre de stealer logdes personnes dont les identifiants OpenAI sont compromis
Nous avons trouvé plus de 200,000 180,000 journaux contenant des informations d’identification OpenAI, ce qui représente un autre vecteur important que les attaquants pourraient utiliser pour récolter des informations d’entreprise et personnelles. Plus de 2023 20,000 identifiants OpenAI ont été divulgués en 2022, contre seulement 4 XNUMX en XNUMX, démontrant l’intérêt croissant pour ChatGPT et GPT-XNUMX parmi les consommateurs et les entreprises. 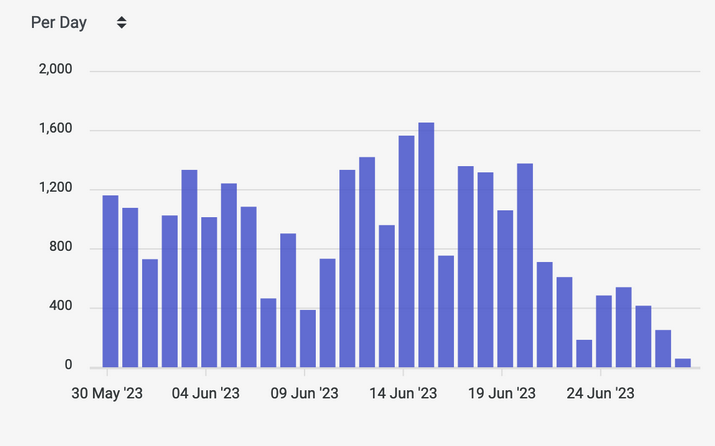
Flare indique le nombre de stealer logdes personnes dont les identifiants OpenAI sont compromis
ChatGPT peut présenter un risque particulièrement élevé puisque les conversations sont enregistrées par défaut, exposant potentiellement la propriété intellectuelle sensible de l'entreprise et d'autres données si le compte était compromis.
Principales conclusions
Sur la base de l'échantillon limité de trois types de références d'entreprise que nous avons examinés, quelques conclusions peuvent être tirées, et certaines données peuvent être extrapolées avec des résultats moins fiables.
- Il est fort probable qu'au moins 1.91 % de stealer logNous avons identifié 376 107 journaux (OpenAI exclu) contenant des identifiants indiquant une forte probabilité d'accès à des ressources d'entreprise. Si l'on prenait en compte des dizaines d'autres ressources d'entreprise courantes, ce pourcentage dépasserait probablement les 2 %.
- Les journaux contenant un accès d'entreprise étaient surreprésentés sur le marché russe et sur les canaux VIP Telegram, ce qui indique que les méthodes utilisées par les attaquants pour récolter les journaux peuvent accidentellement ou intentionnellement cibler davantage les entreprises. De plus, les chaînes Telegram publiques peuvent délibérément publier des journaux de valeur inférieure, conservant ainsi les journaux de grande valeur pour les clients payants.
- D'après les éléments de preuve provenant du forum du dark web Exploit.IN, nous estimons qu'il est fort probable que les courtiers d'accès initial (IAB) utilisent stealer logs comme source principale pour s'implanter initialement dans les environnements d'entreprise, qui peuvent ensuite être revendus aux enchères sur des forums du dark web de premier plan.
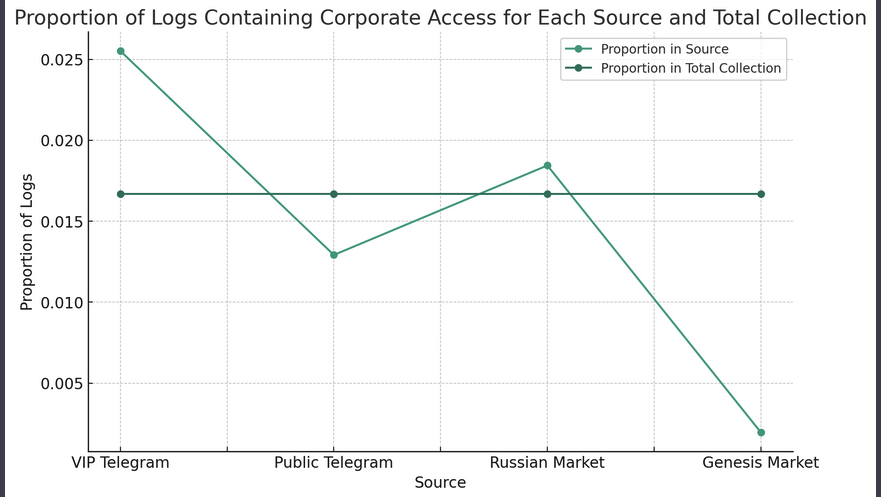
Le graphique montre la proportion de stealer logs contenant l'accès des entreprises pour chaque source et la collection totale
Ce graphique illustre la proportion de stealer logs avec accès aux entreprises par rapport à la proportion de stealer logs représentant notre collection totale, montrant que les chaînes Telegram VIP ont des références professionnelles bien plus importantes que les autres sources.
Journaux de niveau 2 : appareils infectés et opérations bancaires
Notre deuxième catégorie de journaux est axée sur les services financiers et les applications bancaires. Il s'agit du deuxième type de journal le plus précieux. stealer logs. Les acteurs malveillants peuvent utiliser ces identifiants pour accéder directement aux comptes financiers des consommateurs et acheter des cryptomonnaies ou effectuer des virements bancaires.
Nous avons analysé 213 sociétés de services financiers pour déterminer quel pourcentage d'entre elles avaient des journaux de connexion dont les domaines étaient inclus dans un stealer log et en quoi le prix de ces journaux était différent de celui des journaux d'applications grand public.
En outre, la possibilité d'imiter l'empreinte digitale d'un navigateur ouvre également la porte aux acteurs malveillants pour potentiellement utiliser les données dans des attaques par relecture de session, en contournant les contrôles 2FA et MFA par usurpation d'identité. Cela est directement dû au fait que les utilisateurs cliquent sur la case « Mémoriser ce navigateur » qui enregistre un jeton de session active dans le navigateur.
Une barre latérale rapide sur le marché Genesis
Pour cette analyse, nous nous sommes concentrés sur les résultats de Genesis Market, un marché illicite du dark web spécialisé dans la vente de journaux d'activité provenant d'appareils infectés. Genesis est unique en ce sens que son modèle de tarification varie en fonction des ressources disponibles sur le dark web. stealer log, créant ainsi l'opportunité de déterminer la valeur que les acteurs malveillants accordent à certaines ressources (identifiants) dans un journal. 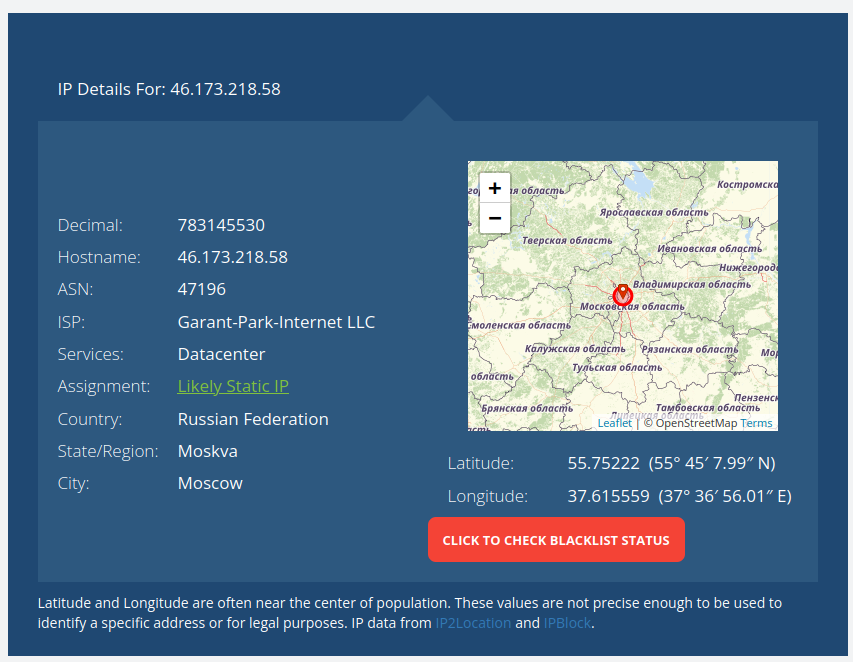
Les détails IP de l’exposition et de l’adresse de Genesis Market en Russie
Le marché est conçu pour être convivial et comprend une solution simple qui permet même aux acteurs malveillants peu avertis de télécharger et d'imiter l'empreinte digitale du navigateur d'une victime. Genesis inclut la possibilité de trier les appareils par pays, de contacter un support client présumé 24h/7 et XNUMXj/XNUMX et fournit une documentation d'assistance complète. Genesis est un excellent exemple de la marchandisation croissante de la cybercriminalité, dans laquelle des acteurs de la menace hautement spécialisés jouent chacun un rôle individuel et spécialisé. Genesis s'est avéré particulièrement pertinent puisque les bûches sont vendues individuellement et que le prix varie en fonction des ressources auxquelles la bûche a accès.
Appareils infectés et informations d’identification des services financiers
Nous avons utilisé deux ensembles de données pour cette analyse. Le premier nous a permis de déterminer le prix des journaux de transactions sur Genesis Market et d'analyser 213 banques. Le second ensemble de données, portant sur les 50 principales institutions financières américaines, a permis d'analyser le nombre de journaux de transactions contenant des identifiants de comptes bancaires de particuliers parmi nos 19.6 millions de données. stealer logs.
Nous souhaitions déterminer comment la possession d'une certification en services financiers modifie la valeur d'un stealer logPour réaliser cette analyse, nous avons sélectionné aléatoirement 213 banques d'entreprises de taille moyenne à grande (plus de 5 000 employés) aux États-Unis et identifié stealer logdes appareils mis en vente au cours des deux dernières années afin d'identifier les cas où un appareil infecté avait accès à des identifiants bancaires.
Il convient de noter que les appareils infectés concernés possédaient à la fois des informations d’identification bancaires personnelles et professionnelles, ce qui a entraîné certaines déviations dans notre analyse. Nous souhaitions également connaître la différence de prix entre les appareils infectés dotés d’informations d’identification d’entreprise et ceux qui n’en sont pas dotés.
Principales conclusions
- L'appareil infecté moyen en vente sur Genesis Market qui incluait une connexion à des services financiers était répertorié pour 112.27 $, comparé à $14.31 pour ceux qui n'en ont pas
- Sur notre échantillon de 213 institutions financières, nous avons constaté que 46 avait des informations d'identification d'employé ou de client à vendre dans le passé deux années.
- Le nombre médian de ressources (identifiants d'application uniques) par appareil sans connexions financières était de 35; avec des références financières, c'était 335.
- Plusieurs appareils infectés avaient été vendus avec des sous-domaines d'entreprise probables, ce qui indique que les acteurs malveillants auraient pu les exploiter pour lancer des attaques contre des banques spécifiques, représentant 1.4 % de notre échantillon. Les sous-domaines qui, selon nous, indiquent un accès probable aux entreprises incluent :
- am1.espace de travail virtuel
- sf.espace de travail virtuel
- application live.cloud
- Les 50 premières banques américaines ont 201 350 stealer logLes journaux d'activité associés aux connexions bancaires des consommateurs exposent ces comptes à un risque accru de piratage. Compte tenu de la taille limitée de notre échantillon et du nombre de banques et de coopératives de crédit aux États-Unis, il est probable que le nombre de journaux contenant des informations d'accès à des comptes financiers soit largement sous-estimé.
Journaux de niveau 3 : Applications grand public et Stealer Logs
Enfin, nous avons analysé les 50 domaines les plus fréquemment rencontrés dans notre base de données. stealer log Dans cet exemple, quelques points ressortent particulièrement. Tout d'abord, Google, Gmail, Facebook et Microsoft figurent en tête de liste et sont souvent associés à des plateformes spécifiques. stealer logPlus généralement, la quasi-totalité de ces certifications concernent des applications grand public classiques.
Les 50 domaines les plus populaires dans le stealer log échantillon et pourcentage des journaux dans lesquels ils apparaissent :
- Google
- gmail.com : 46.59 %
- comptes.google.com : 42.05 %
- google.com : 43.01 %
- Facebook
- facebook.com : 35.63 %
- www.facebook.com : 21.79 %
- m.facebook.com : 16.92 %
- Microsoft
- live.com : 34.14 %
- connexion.live.com : 30.31 %
- inscription.live.com : 10.98 %
- compte.live.com : 9.45 %
- hotmail.com : 13.77 %
- Outlook.com : 6.19 %
- Microsoftonline.com : 10.36 %
- connexion.microsoftonline.com : 10.20 %
- Amazon
- amazon.com : 13.74 %
- www.amazon.com : 9.64 %
- Netflix
- netflix.com : 17.13 %
- www.netflix.com : 12.00 %
- com.netflix.android : 7.42 %
- Roblox
- roblox.com : 15.17 %
- www.roblox.com : 11.46 %
- Instagram
- instagram.com : 17.94 %
- www.instagram.com : 12.41 %
- instagram.android : 7.62 %
- com.instagram.android : 7.62 %
- Steam
- steamPowered.com : 13.00 %
- magasin.steampowered.com : 9.70 %
- help.steampowered.com : 7.45 %
- Twitch
- Twitch.tv : 12.47 %
- www.twitch.tv : 9.01 %
- Paypal
- paypal.com : 12.10 %
- www.paypal.com : 9.18 %
- Epic Games
- epicgames.com : 10.32 %
- www.epicgames.com : 7.01 %
- Spotify
- Spotify.com : 9.11 %
- comptes.spotify.com : 6.73 %
- LinkedIn
- linkedin.com : 8.97 %
- Apple
- apple.com : 8.71 %
- idmsa.apple.com : 6.68 %
- ZOOM
- zoom.us : 7.09 %
- Blizzard Entertainment
- bataille.net : 6.03 %
Les résultats étaient un mélange d'applications de streaming, de musique, de jeux vidéo et de comptes de messagerie. Il y a probablement également des comptes d'entreprise ici (par exemple, comptes.google.com pourrait être utilisé à la fois pour des applications d'entreprise et personnelles). En fin de compte, la grande majorité des journaux publiés ne contiennent que l'accès à des applications grand public courantes, un petit nombre seulement étant utilisé pour vider des comptes bancaires, et un nombre encore plus petit étant utilisé pour accéder aux entreprises.
Barre latérale : skins Steam, Infostealers et CSGO
De nombreuses variantes d'infostealer ont des modules spécifiques conçus pour extraire les informations d'identification Steam stockées en dehors du navigateur. La raison? De nombreux joueurs du jeu populaire Counter Strike Global Offensive ont sur leurs comptes des « skins d’armes » d’une valeur de centaines ou de milliers de dollars qui peuvent être vendus ou échangés dans un but lucratif, créant ainsi une autre source de revenus lucrative pour les exploitants et les acheteurs de grumes. Cela peut être facilement résolu en garantissant que l'authentificateur Steam est activé pour chaque transaction.
Limites de la recherche
Il existe plusieurs limites à cette analyse qui méritent d’être soulignées.
- Nous n’avons pas recherché de manière approfondie les croisements entre plusieurs domaines d’accès d’entreprise présents dans le même journal. Par exemple, nous n'avons pas vérifié les journaux ayant accès à la console AWS pour voir s'ils avaient également accès à des informations d'identification pour Okta. Nous avons effectué quelques tests de base et avons constaté que le croisement était suffisamment faible pour que nous ne pensons pas qu'il ait un impact substantiel sur les résultats.
- Nous n'avons examiné que sept informations d'identification d'entreprise spécifiques qui pourraient être enregistrées dans un navigateur parmi des milliers, ce qui a considérablement limité nos données.
- Certaines informations d'identification, telles que celles de la console AWS, peuvent être utilisées par les étudiants ou pour des projets personnels. Nous pensons que la grande majorité indique probablement un accès d'entreprise, mais certains peuvent ne pas le faire.
Recommandations
Stealer logLes vulnérabilités représentent probablement l'un des moyens les plus simples et les plus efficaces pour les acteurs malveillants d'accéder aux environnements informatiques des entreprises. Nous recommandons aux organisations de mettre en œuvre les contrôles suivants pour prévenir, détecter et corriger ces vulnérabilités. stealer logs:
- Utilisez les gestionnaires de mots de passe : L’utilisation d’un système de gestion des mots de passe présente également une opportunité intéressante de prévenir les infections. Les politiques qui empêchent les utilisateurs d’enregistrer leurs informations d’identification dans le navigateur peuvent représenter dans de nombreux cas une énorme opportunité d’éliminer les risques.
- Exiger l'authentification multifacteurExiger une authentification multifacteurs sur toutes les ressources de l'entreprise offre une couche de protection supplémentaire, tandis que stealer logLes applications contiennent souvent des cookies de session, mais ceux-ci ne sont pas toujours suffisamment récents pour être utilisables.
- Former les utilisateurs : Les méthodes les plus courantes de distribution d'infostealer sont les téléchargements de logiciels piratés et les publicités malveillantes sur Google, Facebook ou Youtube. Une formation axée spécifiquement sur l’évitement des vecteurs les plus courants d’infostealer peut contribuer à réduire considérablement les risques. Les attaques de phishing sont une autre méthode d'infection possible, mais moins courante. Des attaques de phishing simulées avec des couches supplémentaires de formation pour les utilisateurs qui échouent constituent un moyen très utile de renforcer les défenses.
- Définissez des contrôles stricts sur l'accès aux ressources de l'entreprise à partir d'appareils personnels : De nombreuses infections par infostealer se produisent lorsqu'un employé enregistre les informations d'identification de l'entreprise dans le navigateur d'un ordinateur partagé avec sa famille ou ses amis. Créez des politiques strictes pour que les employés accèdent aux ressources de l'entreprise à partir d'appareils domestiques.
- Assurez-vous que votre fournisseur surveille les journaux sur les marchés Telegram, russe et Genesis : Telegram représente près de 75 % des informationsstealer logLes journaux d'activité sont répartis entre canaux publics et privés. Cela en fait l'une des sources les plus importantes à surveiller pour détecter les journaux susceptibles de contenir des informations d'accès à l'entreprise.
Surveillance pour Stealer Logs avec Flare
La fusée Gestion de l'exposition aux menaces (TEM) Notre solution permet aux organisations de détecter, de hiérarchiser et d'atténuer de manière proactive les vulnérabilités fréquemment exploitées par les acteurs malveillants. Notre plateforme analyse automatiquement le web classique et le dark web, ainsi que les communautés des principaux acteurs malveillants, 24 h/24 et 7 j/7 afin de détecter les événements inconnus, de hiérarchiser les risques et de fournir des renseignements exploitables immédiatement pour améliorer la sécurité.
Flare s'intègre à votre programme de sécurité en 30 minutes et remplace souvent plusieurs outils SaaS et open source. Apprenez-en davantage en vous inscrivant à notre essai gratuit.